Una ofensiva digital sin precedentes contra los sistemas de control de temperatura en la cadena alimentaria se ha extendido al Reino Unido tras golpear a miles de supermercados e industrias cárnicas en toda Europa.
El Centro Nacional de Ciberseguridad (NCSC) confirmó la presencia de brechas activas en territorio británico después de que piratas informáticos lograran alterar los termostatos remotos, desactivar las alarmas de seguridad y forzar a las cámaras frigoríficas a alcanzar temperaturas extremas de hasta 55 °C.
El ataque ha sembrado el caos en la distribución logística de varios países. En el continente, la intrusión afectó de manera simultánea a 60 establecimientos en Bélgica, 13 en Irlanda, más de una docena en Suecia y diversos centros logísticos en Países Bajos, Finlandia, Estonia y Luxemburgo.
La maniobra imita con exactitud el sabotaje cibernético que semanas atrás inutilizó los sistemas de refrigeración de 700 tiendas en Francia. En todos los casos documentados, los atacantes explotaron vulnerabilidades en softwares obsoletos para activar de forma remota el modo descongelación y provocar el desperdicio masivo de toneladas de alimentos perecederos.
La gravedad de la situación motivó la intervención del máximo responsable del NCSC, el Dr. Richard Horne, quien confirmó en declaraciones a la BBC Radio que ya han detectado las primeras organizaciones afectadas dentro del Reino Unido. Horne instó a las cadenas de distribución y proveedores a actualizar inmediatamente los programas informáticos de control térmico.
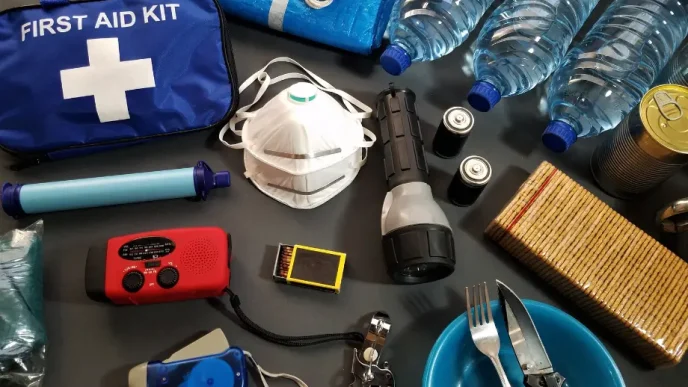
Ante el riesgo inminente de desabastecimiento o perturbación en la cadena de suministros, el alto directivo respaldó las recomendaciones del Gobierno británico para que los ciudadanos acumulen alimentos y productos esenciales en sus hogares ante posibles emergencias nacionales.
Las investigaciones técnicas lideradas por expertos informáticos en Bélgica y Estonia señalan que la operación fue ejecutada mediante herramientas automatizadas impulsadas por inteligencia artificial.
Esta tecnología permite a los atacantes rastrear y vulnerar masivamente sistemas industriales antiguos conectados a la red sin la debida protección. La Asociación de Proveedores Independientes de Carne advirtió que varios de sus 300 miembros han sufrido daños colaterales al emplear la misma plataforma de control de software, obligando a desechar mercancía por completo.
La amenaza ha escalado rápidamente al plano político. El comisario europeo de Agricultura, Christophe Hansen, calificó el ataque como un acto deliberado de sabotaje contra la seguridad alimentaria del bloque continental. Mientras tanto, en Westminster, la oposición conservadora acusó al Ejecutivo laborista de vulnerabilidad ante la guerra cibernética moderna.
En respuesta, el ministro de Seguridad, Dan Jarvis, anunció el despliegue de un Escudo Cibernético Nacional y un Centro de Excelencia en Ciberseguridad respaldado por IA para frenar el impacto de actores estatales y delictivos en las infraestructuras críticas del país.
“Desconocemos si se trata de un Estado o de delincuentes; es una incógnita total. Alertamos a la gente e intervenimos cuando podemos, pero, al fin y al cabo, es su vida: debe tomar la decisión y elegir con sabiduría”, sentenció el Dr. Richard Horne al respaldar el acopio preventivo de víveres por parte de la población.
TE LO RECOMENDAMOS: